
オンラインでのサービス提供が一般的になり、便利になる一方で、個人情報漏洩のニュースは後を絶ちません。特に最近は頻発且つ大規模化が問題になっています。東京商工リサーチの調べⅰによると、100万件以上の流出が2026年10月5日までに10件確認されており、これは1年間の集計で6件であった2025年を既に上回っています。その中でも注目を集めているのが「運転免許証などの本人確認書類画像」の流出です。「氏名やメールアドレスの流出」も問題ですが、本人確認書類の画像が悪意者の手に渡ると、深刻な犯罪被害や二次被害が懸念されます。
画像流出の何が危険なのか?本記事では、画像流出によりリスクにさらされる「デジタル社会における本人確認」について解説し、想定被害事例や「流出画像を使ったなりすまし登録」を防ぎたいサービス事業者の対策までを分かりやすくご紹介します。
本人確認書類の画像流出により脅かされる“本人確認”とは
本人確認とは、申請者が間違いなく本人であることを確認する手続きです。
この「本人であること」に多くの意味が込められているため、観点を分解しましょう。
2025年9月にデジタル庁が「DS-511 行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン」ⅱを発表しています。その中で、本人確認を構成する要素として「身元確認」と「当人認証」の2つの観点に分解されており、身元確認は「申請者を一意に識別するとともに、その実在性を確認すること。」、当人認証は「申請者の当人性を確認すること。」とされています。
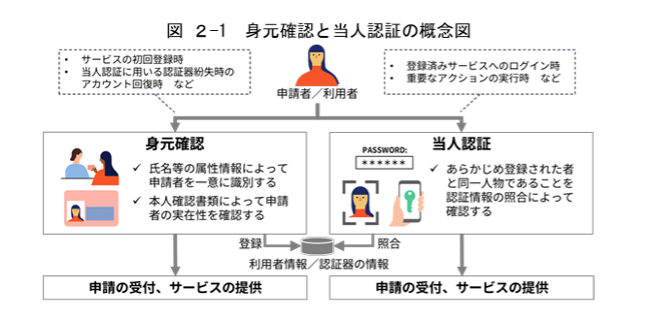 図1 身元確認と当人認証の概念図(出所:デジタル庁「DS-511 行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン」)
情報漏洩事案で、パスワードが漏洩した場合は「当人認証」の手段の一つですので、漏洩した「パスワード」で既存のアカウントに不正アクセスを行い、不正にサービスを利用されてしまう懸念があります。しかし、これは被害者が既に登録済みのサービスが前提となります。
今回の本人確認書類の画像流出で懸念されているのは「身元確認」を流出した画像で実施され、悪意者が被害者に「なりすまし」て、不正にサービスを利用することです。この場合、被害者がまったく利用していないサービスの利用を開始されてしまう可能性があり、パスワード流出とは異なるリスクがあります。
考えられる「なりすまし」被害
流失した本人確認書類の画像を使ったなりすまし被害について、考えられる悪用事例を見ていきましょう。
本人確認書類の画像から偽造の本人確認書類を作られた場合は、オンラインで身元確認を行うサービスだけでなく、対面での身元確認でも、被害が発生する可能性があります。
- 不正な銀行口座や証券口座の開設と犯罪利用
画像が流出した被害者の名義にて銀行口座や証券口座が開設され、振り込め詐欺等の受取口座とされたり、マネーロンダリングに利用されたりする可能性があります。新しい口座のため、被害者に直接の金銭被害はありませんが、信用情報に関わり、今後被害者が正規にサービス開始したい場合に審査が下りない等の被害が想定されます。 - 携帯電話/格安SIM等の不正契約と犯罪利用
被害者名義で携帯電話を契約され、犯罪組織の「飛ばし携帯」として利用されるリスクがあります。1と同様に被害者に即時の金銭被害はありませんが、信用情報に関わります。 - クレジットカード発行やローン等による借金・負債
被害者名義でクレジットカードを発行したり、融資を受けたりされる可能性があります。名義人に支払いの義務が発生し、知らない間に借金を抱え、督促状が届くという被害に繋がります。
厳格な身元確認が求められる業界における先行対策事例
このようなリスクに対して、既に金融業界は対策を進めていました。
金融業界の身元確認については、日本ではテロ資金供与やマネーロンダリングを防止するための法律である「犯罪による収益の移転防止に関する法律(犯収法)」にて、対象事業者に義務付けられています。
身元確認の具体的手法も「犯罪による収益の移転防止に関する法律施行規則(犯収法施行規則)」に定められており、2018年11月30日の改正にてオンラインでの身元確認手法が追加され、注目を集めました。
それ以来、オンライン完結の身元確認は徐々に広まり、利用者の利便性が高まる一方で、悪用のリスクも指摘されていたことから、リスクのある手法の廃止と、新たな手法の追加を含む犯収法施行規則の改正が公布されました。本改正は段階的に行われ、2025年6月改正で「カード代替電磁的記録方式(ル)」が追加されたことにより一部記号が繰り下がっており、さらに2027年4月改正でのリスクの高い手法の廃止に伴い記号が再整理される予定です。
2027年4月改正では、本人確認書類の画像データを送信する方法や券面のコピーを郵送する手法は廃止される予定です。近年の画像加工の技術の発展と普及等により、画像データやコピーを人間が目視確認する手法では、本人確認書類が偽造されていないかを確認するのは困難だと考えられるためです。
また、オンラインだけでなく対面でも、偽造が難しいICチップ読取による本人確認書類の真正性の確認を行うことを基本方針としています。
表1 犯罪収益移転防止法施行規則に記載のある身元確認手法(犯罪収益移転防止法施行規則を元にNRIにて作成)
| 法令上の身元確認手法 | 犯収法施行規則 第6条1項1号 | ||
| 方式名称 | |||
| 改正前 | 2025年6月改正後 | 2027年4月予定 | |
| 対面での写真付き本人確認書類の提示 | イ | イ | イ (ICチップ読取必須化) |
| 対面での写真なし本人確認書類の提示+転送不要郵便による到達確認 | ロ | ロ | ロ (戸籍謄本・住民票の提示もしくはICチップ読取必須化) |
| 対面での写真なし本人確認書類2点の提示 | ハ | ハ | 廃止 |
| 対面での写真なし本人確認書類1点+補完書類1点の提示 | ニ | ニ | 廃止 |
| 写真付き本人確認書類(画像) +本人の容貌画像 |
ホ | ホ | 廃止 |
| 写真付き本人確認書類(ICチップ読取) +本人の容貌画像 |
へ | へ | ハ |
| 写真付き本人確認書類(ICチップ読取) +銀行等への顧客情報の照会 |
ト(1) | ト(1) | ニ(1) |
| 写真付き本人確認書類(画像) +銀行等への顧客情報の照会 |
ト(1) | ト(1) | 廃止 |
| 写真付き本人確認書類(ICチップ読取) +銀行口座への振込 |
ト(2) | ト(2) | ニ(2) |
| 写真付き本人確認書類(画像) +銀行口座への振込 |
ト(2) | ト(2) | 廃止 |
| 写真付き本人確認書類(画像) +転送不要郵便 |
チ | チ | 廃止 |
| 写真付き本人確認書類(ICチップ読取) +転送不要郵便 |
チ | チ | ホ |
| 写真なし本人確認書類(原本送付) +転送不要郵便 |
チ | チ | ホ |
|
本人確認書類2点もしくは本人確認書類 |
リ | リ | 廃止 |
|
本人確認書類の写し1点送付 |
ヌ | ヌ | ヘ (住所記載の書類の必須化) |
|
カード代替電磁的記録方式 |
ー | ル(新規) | ト |
|
特定事項伝達型本人限定郵便方式 |
ル | ヲ | チ (受取時の確認手法でのICチップ読取必須化) |
|
民間電子証明書方式 |
ヲ | ワ |
リ |
|
JPKI署名用電子証明書方式 |
ワ | カ | ヌ |
|
特定認証業務の電子証明書+電子署名 |
カ | ヨ | ル |
悪意者が身元確認を突破しようとしたとき、狙われるのは脆弱な手法です。今回の画像流出により突破が懸念されるのは、まさに2027年4月の改正法施行後には廃止される「本人確認書類の画像データの送信やコピーの郵送による身元確認」手法です。2027年3月までは本人確認書類の画像データの送信やコピーの郵送による身元確認が認められていますが、多くの対象事業者は既に2027年4月へ向けて改正法を元にした身元確認手法の対応を完了しており、先んじて、リスクのある手法を廃止している事業者も存在します。
また、直近の本人確認書類の画像流出を受けて、金融庁は2026年10月9日に以下の通りICチップ読取方式への移行および画像データの送信方式の廃止の前倒しを要請ⅲしています。これにより前倒しで廃止する事業者もさらに増えることが予想されます。
昨今、インターネット上に公開している顧客向けサービスや業務システムに対する不正アクセスが相次ぎ、当該顧客に係る運転免許証等の本人確認書類の画像情報を含む顧客情報等が漏洩するといったサイバーインシデントが発生しています。
(略)
こうした現下の情勢を踏まえ、下記内容をご確認の上、対応をよろしくお願いいたします。
(略)
犯罪収益移転防止法施行規則の改正により、施行日である令和9年4月1日より、本人確認方法として、本人確認書類の画像送信を受ける方法は廃止し、不正対策として極めて効果が高い、ICチップ情報の読取に原則一本化されるところ、現下の情勢を踏まえ、施行日を待たず、可及的速やかな対応を図ること。
なお、携帯電話の契約については、携帯音声通信事業者による契約者等の本人確認等及び携帯音声通信役務の不正な利用の防止に関する法律(携帯電話不正利用防止法)によって、身元確認手法が定められており、既に犯収法の考え方同様に、2026年4月の法改正で原則ICチップ読取を行う方式へ移行されています。
このように厳格な身元確認が求められる業界では、今回のような本人確認書類の流出画像やそこから加工・生成した画像使ったなりすまし登録に対して、すでに対策が進んでいることが分かります。
一般Webサービスにおける身元確認の必要性
ここまで、犯罪利用やマネーロンダリング、負債等の大きなリスクを負う可能性のある金融・通信インフラ分野における法令上の対策について解説しました。それでは、法令で厳格な本人確認が義務付けられていないような一般Webサービスにおいては、身元確認は必要ないのでしょうか?
そんなことはありません。昨今は規制対象外の業界においても、身元確認の必要性が叫ばれています。
従来の対面での取引の場合、利用者が実在することは明らかでした。しかし、オンラインでは、利用者が実在するかどうかはわかりません。1人で複数人を装うことも可能ですし、架空の人物を作り上げることや、他人になりすますことも可能です。
インターネット明瞭期においては、オンラインサービスの多くは、企業からの情報発信や、匿名の掲示板の書き込み等がメインのコンテンツでしたので、利用者の実在性は大きな問題にはなりませんでしたが、オンラインサービスの範囲が、ECサイトや双方向の取引等に広がっていくにつれ、その匿名性を利用した詐欺行為等も発生し、自己申告の情報でのサービス提供は限界を迎えています。
「身元確認」を行うことで、悪用を防ぐことができる事例を以下に挙げます。
- 複数アカウント登録による特典や限定購入の不正取得防止
1人1回を想定している特典や限定商品も、偽名で複数アカウント作成されてしまうと、不正に取得されてしまう可能性があります。初回限定ポイント等の付与額が高い場合は狙われる可能性が高いです。また人気商品の転売は社会問題となっていますので、販売時に一定の対策が求められています。身元確認の実施等により、複数アカウント登録を禁止出来れば、有効な対策となり得ます。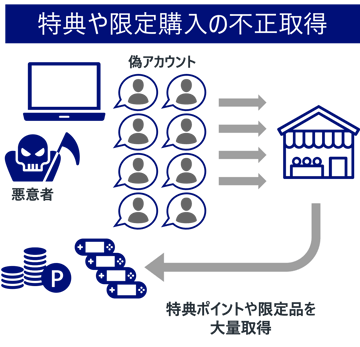
- フリマアプリ等での詐欺防止
利用者同士で物品の売買を行うフリマアプリ等は、お金を払ったのに物品が送られてこない、物品を送ったのにお金を払ってもらえない等のトラブルが想定されます。また、偽ブランド品などの違法な販売に使われる場合があります。偽名で登録できてしまう場合、犯罪・詐欺行為があっても追跡が不可能です。
事前にサービス側で身元確認を行うことで追跡が可能になりますし、一定の犯罪抑止力になることが期待されます。
※「古物営業法」の対象となる取引では、古物商に買取相手の本人確認が義務付けられています。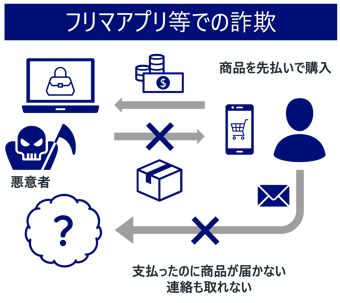
- マッチングアプリ等での虚偽の情報での登録防止
マッチングアプリ等では、虚偽の情報を入力されてしまうと、サービスの信頼性を損なう可能性があります。投資詐欺やロマンス詐欺を目的として、偽名で登録されることも考えられます。
また、利用者同士で接触する場合は、強盗・暴力・性犯罪等のリスクと隣り合わせだと考えられます。
こちらも事前に身元確認を行うことで、追跡性の確保と、一定の犯罪抑止力になることが期待されます。
※マッチングアプリ等は「インターネット異性紹介事業を利用して児童を誘引する行為の規制等に関する法律」により年齢確認は義務付けられています。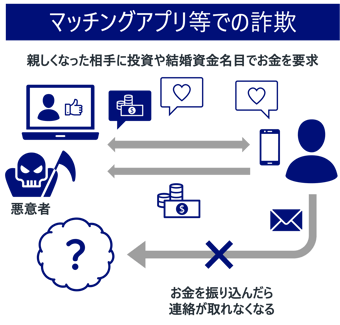
また、「当人認証」の手段を失った際のリカバリー手法としても身元確認は利用可能です。米国国立標準技術研究所が発行し、世界的にも多く参照されているデジタルIDに関するガイドラインNIST SP800-63-4ⅳにおいて、利用者が認証手段を失ったときのリカバリー手法として、「連絡先へのリカバリーコードの送信」や「身元確認の再実施」等が挙げられています。
みなさんも「パスワードを忘れた際に、メールやSMSを利用して再設定用のOTPやURLを送信し、パスワードを再設定できる」というような機能は使ったことがある方が多いのではないでしょうか。これは「連絡先へのリカバリーコードの送信」にあたります。
しかし、メールやSMSを利用した手法は、リアルタイムフィッシング等で乗っ取られてしまう可能性があります。せっかくフィッシング対策でフィッシング耐性のある多要素認証(パスキー等)を導入しても、パスキーのリカバリー手段がフィッシングで乗っ取られてしまっては意味がありません。その対策としては、現状「身元確認の再実施」が有力候補と言えます。
以上のことから、一般Webサービスにおいても、「身元確認」は他人事ではありません。
自社サービスのアカウントの信頼性や身元確認の必要性について、今一度検討が必要な状況と言えるでしょう。
流出画像を使った「なりすまし登録」を防ぐには?
規制対象外の一般Webサービスであれば、身元確認の手法に規定はありません。サービス内容や悪用された場合の被害内容・損害金額等を鑑み、身元確認手法を検討することができます。
大きな被害が想定されない場合、利便性を重視し、本人確認書類の画像データの送信で身元確認を継続することも可能ですが、本人確認書類の大規模な漏洩が発覚した状況では、金融業界と同様、原則ICチップ読取方式を採用することが重要だと考えます。
マイナンバーカードの保有率も人口の80%を超え1、2026年10月にはiPhoneだけでなくAndroid端末でも「マイナンバーカード」の機能の提供が開始されました2。今後は、セキュリティ面でも普及率・利便性の面でもマイナンバーカードが第1候補となっていくのではないでしょうか。
まとめ
急増している個人情報漏洩事案のうち、本人確認書類の画像流出に伴うなりすまし被害のリスクと、画像データ送信・目視による本人確認書類の検証の限界をご説明しました。金融・通信など法律で身元確認が義務付けられている分野だけでなく、一般サービスについても、サービス範囲の拡大に伴い、身元確認の重要性は増しています。本人確認書類の正しさを人間の目視で確認することは年々難しくなっているため、一般Webサービスにおいても、マイナンバーカード等のICチップ読取方式をはじめとするより厳格で安全な身元確認手法への移行が不可欠です。
当社ではIDに関する各種ガイドラインに精通したメンバーが、サービスに必要な身元確認・当人認証の強度の検討からソリューションのご提供まで様々な角度からビジネスとセキュリティの強化をご支援が可能です。また、当社が開発・提供するの顧客ID管理製品「Uni-ID Libra」では、デジタル庁提供のマイナアプリ(旧デジタル認証アプリ)と連携し、マイナンバーカードの利用者証明用電子証明書による認証および基本4情報の取得を実現しています。犯収法準拠のJPKI方式3と比べ、比較的安価に厳格な身元確認情報を取得でき、一般サービスにも適した方式だと考えられています。
このような選択肢も踏まえ、自社サービスのIDの方向性の検討等のコンサルティングから製品導入まで、専門家がご支援いたします。ぜひ、ご相談ください。
1 総務省公表「マイナンバーカード交付状況について」によると、2026年9月末時点の保有率は84.5%になっています。https://www.soumu.go.jp/kojinbango_card/kofujokyo.html
2 デジタル庁によると、2025年6月24日より提供が開始されていた「iPhoneのマイナンバーカード」に加え、2026年10月20「Androidのマイナンバーカード」の提供が開始されました。
3 PKI方式:「公的個人認証サービス(Japanese Public Key Infrastructure)」の略称で、マイナンバーカードに搭載されている電子証明書を利用して、オンライン上で安全に本人確認や電子署名を行う仕組みのこと。利用するには公的個人認証法に基づき主務大臣認定を受け認定事業者になるか、認定事業者に委託する必要があります。
ⅰ 上場企業「個人情報漏えい」、過去最悪ペース ~ 100万件以上、2026年はすでに10件の異常事態 ~/東京商工リサーチ/2026年10月 https://www.tsr-net.co.jp/data/detail/1202348_1527.html
ⅱ DS-511 行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン/デジタル庁/2025年9月https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c31-0f06fca67afc/12cb1a6c/20250930_resources_standard_guideline_identityverification_01.pdf
ⅲ 現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について (注意喚起)/金融庁/2026年10月 https://www.fsa.go.jp/news/r8/sonota/20261009/20261009.html
ⅳ NIST SP 800-63 Digital Identity Guidelines /NIST(National Institute of Standards and Technology )/2025年8月 https://pages.nist.gov/800-63-4/sp800-63.html