ガイドラインへの対応
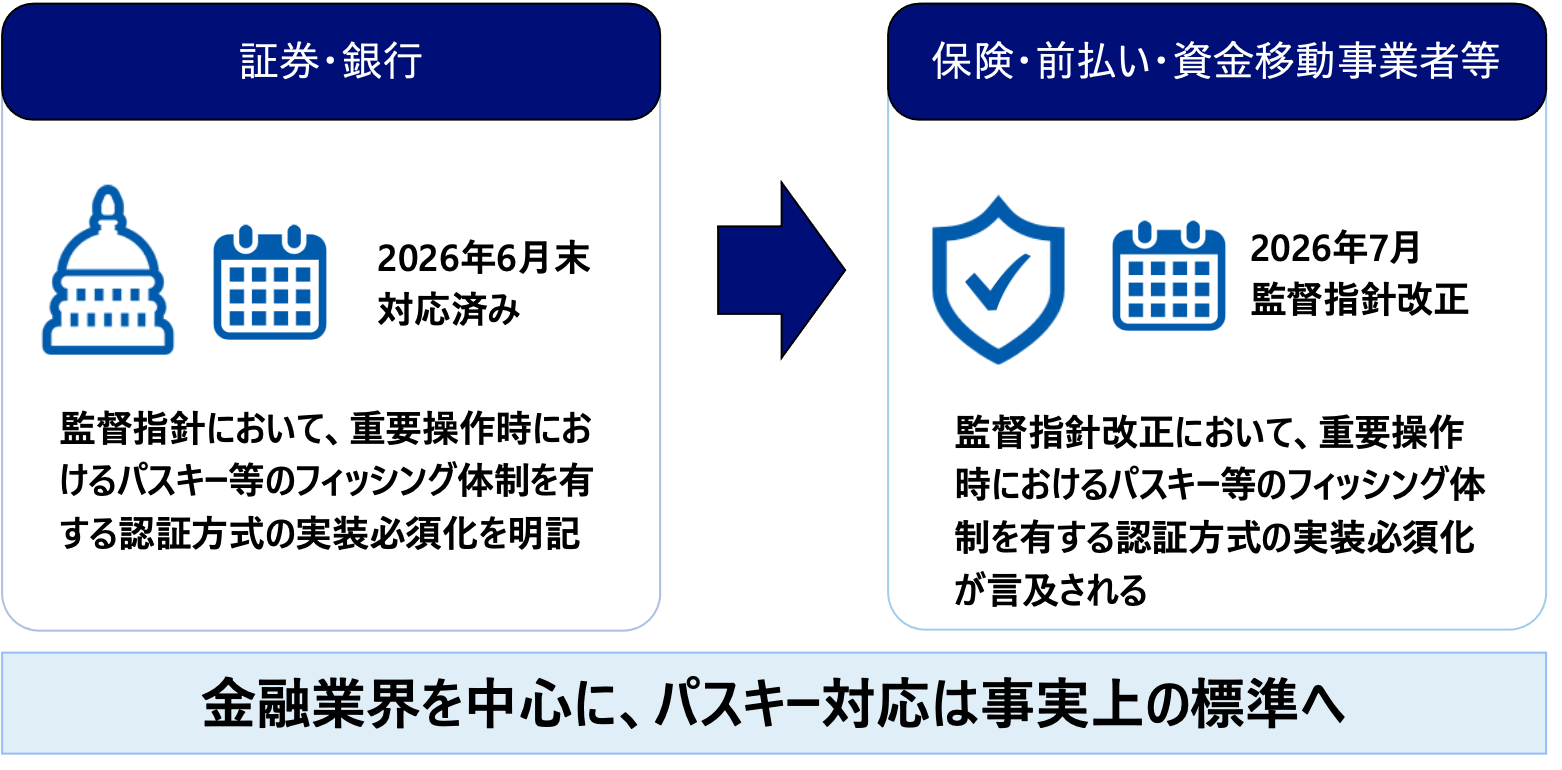
各種ガイドラインでパスキーの導入が求められているが、どのように対応すればよいかわかからない

ガイドラインへの対応
各種ガイドラインでパスキーの導入が求められているが、どのように対応すればよいかわかからない

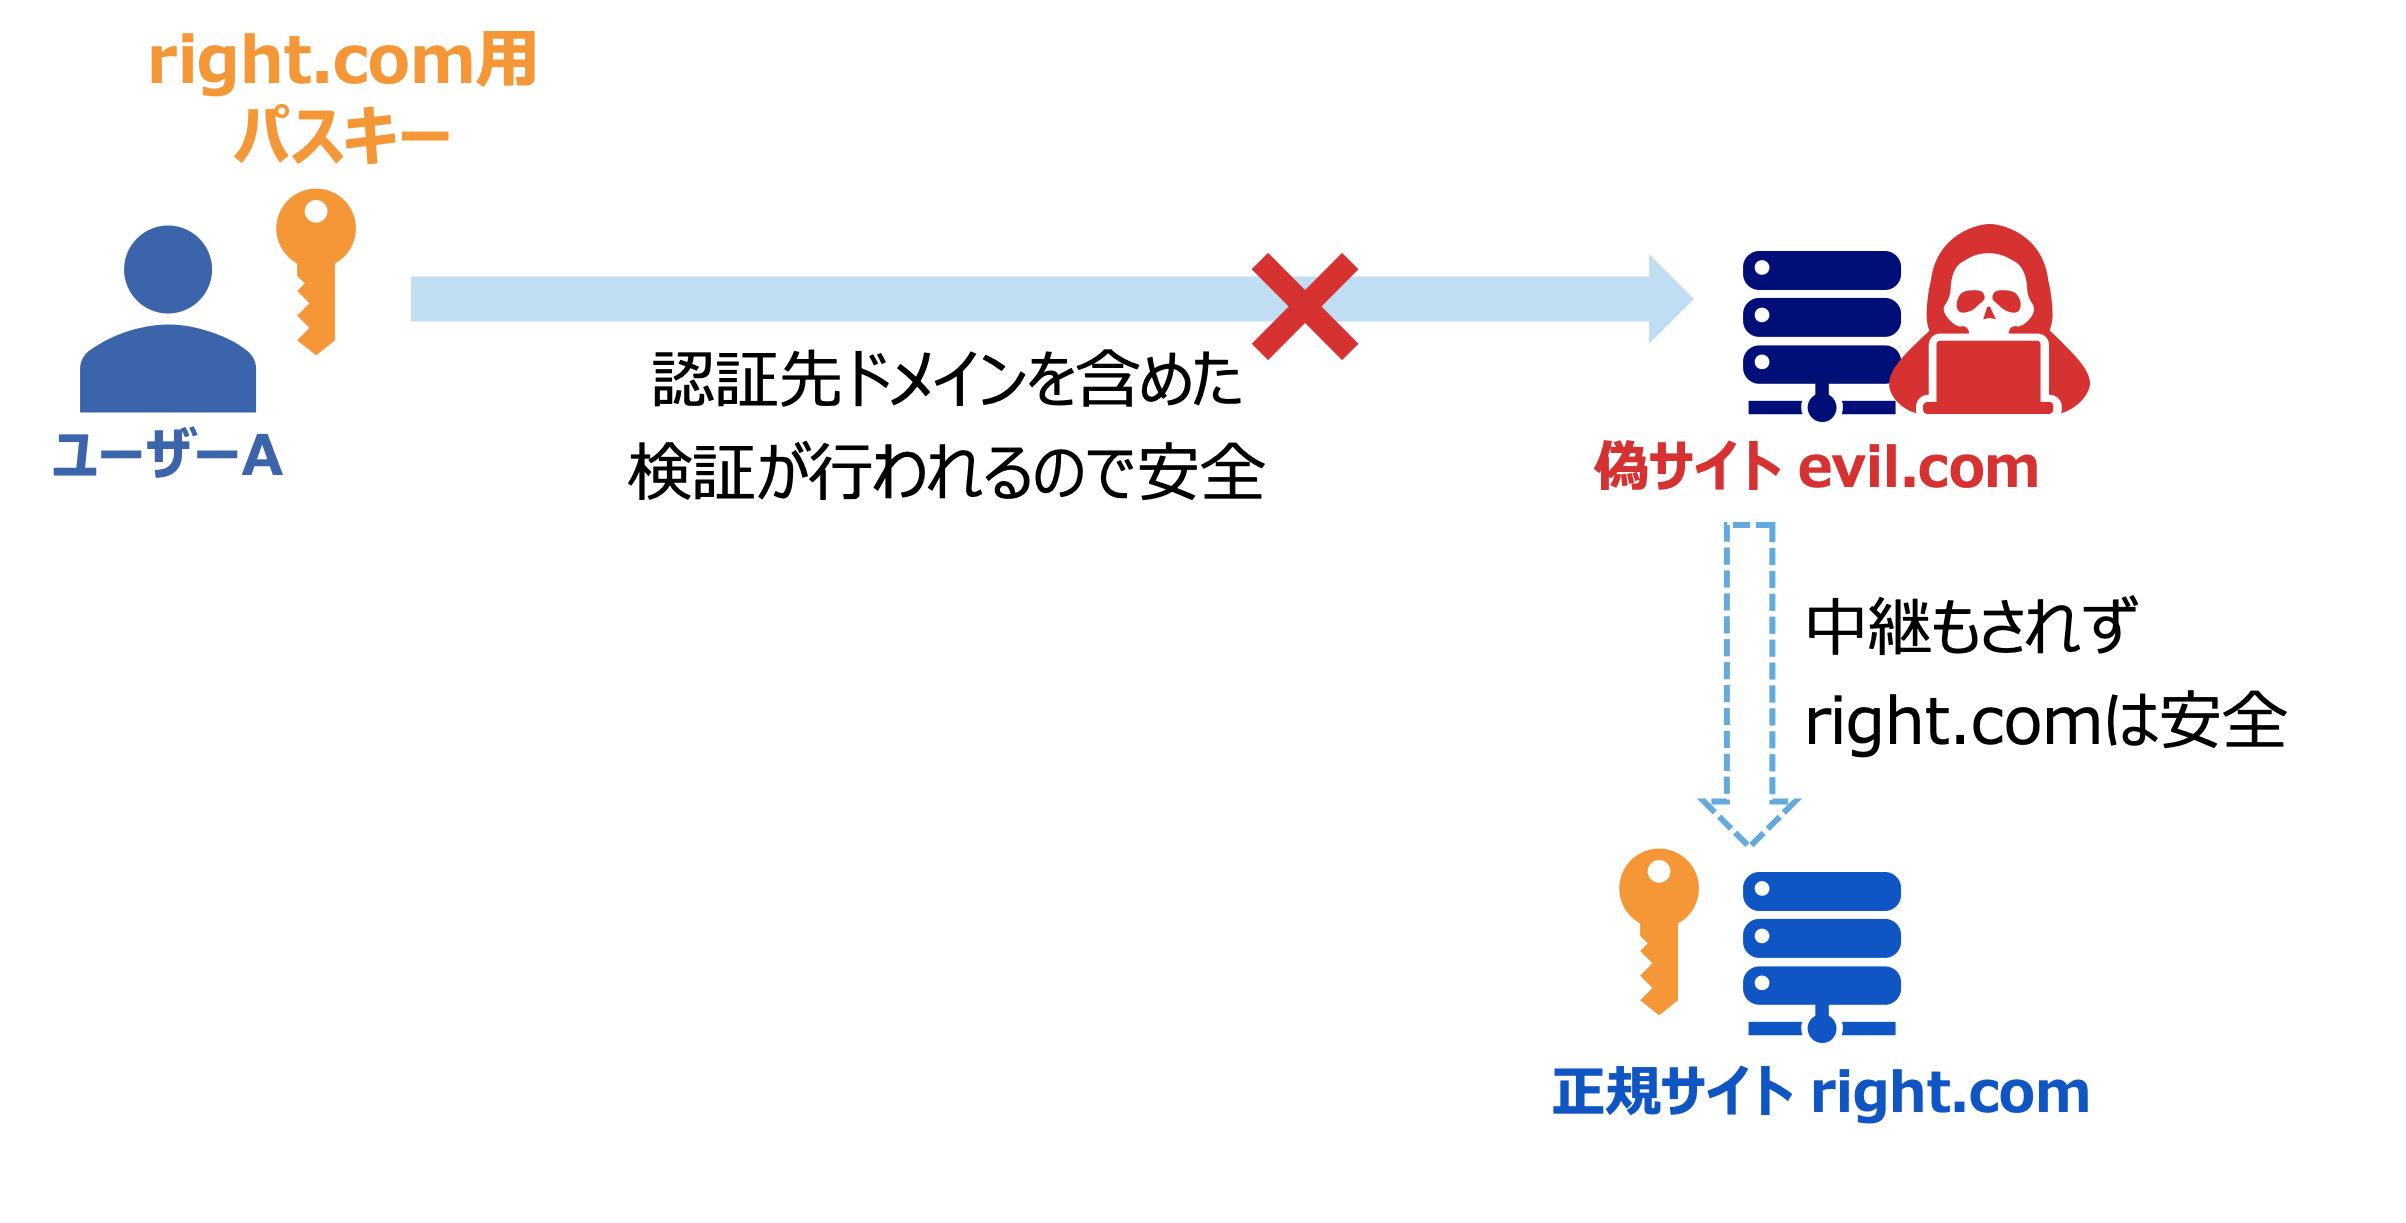
フィッシング詐欺の脅威
フィッシングサイトで盗まれたユーザのIDやパスワード、ワンタイムパスワード等を用いて、不正ログインされる
問題が起きている

認証時の途中離脱
ユーザーが久しぶりにログインしようとした際、パスワードを思い出せずにそのままブラウザを閉じてしまう
システム化計画から、要件定義、設計、導入そして運用まで一気通貫でサポート。
パスキー導入の複雑な課題をまるごと解決し、ガイドライン準拠にとどまらない、離脱率改善とセキュリティ強化を両立する認証基盤へと導きます。
近年、フィッシング攻撃は急速に高度化しています。特に、偽サイトがリアルタイムで認証情報を中継するリアルタイムフィッシング拡大により、従来有効とされてきた「ID・パスワード+SMS認証」や「認証アプリによるワンタイムパスワード(OTP)」だけでは、防ぎきれないケースが増えています。
こうした背景から、現在注目されているのが「FIDO2 / Passkeys(パスキー)」です。パスキーは公開鍵暗号方式を利用した認証技術であり、認証情報が正規サイト以外へ送信されないため、フィッシングに対して極めて高い耐性を持ちます。
弊社のFIDO/パスキーのソリューションはこちらから
1
2
3
パスワードは「本人しか知らない秘密の文字列」を都度入力する方式ですが、使い回しやフィッシング等による漏洩リスクが常に伴います。
パスキーはFIDO2/WebAuthn標準に基づく公開鍵暗号方式で、サーバー側は公開鍵のみを保持するため、サーバーからの漏洩に強い設計になっています。また、ドメイン毎に鍵ペアを作成し、認証時にはドメインを検証する処理も行うため、フィッシングを防ぐことが可能です。
同期パスキーはAppleやGoogleなどのクラウドを介して、同一アカウントの複数端末間で共有されます。利便性が高い一方、クラウド事業者側のアカウント保護強度に依存します。
デバイス固定パスキーは特定デバイスに紐づき同期されないため、より高いセキュリティ要件(金融・行政等)に向きますが、端末紛失や機種変更時の再登録フローを考慮する必要があります。
パスキー自体の認証強度は非常に高いですが、運用上のリスクはゼロではありません。具体的には、①端末紛失・盗難時の対策、②アカウント復旧(リカバリ)フローの設計不備によるなりすまし、③同期パスキーにおけるクラウドアカウント自体の乗っ取りリスクなどが挙げられます。本コンサル支援サービスでは、貴社サービス固有の利用シナリオに合わせた最適な対応方針・運用設計をご提案します。
現行認証基盤の構成、対象ユーザー規模、UI/UX要件によって幅があります。コンサル支援サービスの中で、要件を整理させていただき、概算費用・導入ロードマップをご提示いたします。