EUで検討が進められているEUDIW(欧州デジタルアイデンティティウォレット)において、重要な鍵を握るのが「適格トラストサービス提供者(Qualified Trust Service Provider: QTSP)」です。
EUDIWとは、EU加盟国が公式に認める身元情報や資格証明(運転免許証や卒業証明書等)をデジタルに保管し、オンライン・対面の双方で提示できるモバイルベースのデジタルIDウォレットです。この新しいエコシステムにおいて、ウォレットに格納される証明書は偽造できない確かな証明書である必要があり、この証明書を発行するという極めて重要な役割を担っているのがQTSPです。
日本でもデジタル庁を中心に、マイナンバーカードを利用したデジタルIDウォレットや「Trusted Web(信頼されるWeb)」関連の議論、そして新規事業の検討が急速に進んでいます。こうした中で、先行して厳格な仕組みを構築しているEUの設計思想をあらかじめ押さえておくことは、今後のビジネスにおいて極めて重要なポイントとなります。そこで本稿では、QTSPに関連する複数の実施規則を取り上げ、適格トラストサービスの開始手続き、トラストリストへの掲載、QTSPへの要件、及びCABの認定について解説します。
用語集
本稿で使用するEUDIWに関連する主要な用語について以下に示します。
| 用語(日本語) | 英語 / 略語 | 説明 |
| 欧州デジタルアイデンティティウォレット | European Digital Identity Wallet (EUDIW) |
利用者が本人識別データ(PID)や属性の電子証明(EAA)を安全に保管・管理・検証し、リライング・パーティや他の EUDIW 利用者に提示できるようにするためのEU加盟国が公式に認める電子識別手段。 |
| eIDAS規則 | Electronic Identification, Authentication, and Trust Services Regulation | EU 域内における電子取引の信頼性と安全性を確保するため、電子識別(eID)とトラストサービスに関する共通の法的枠組みを定めた EU の規則。EU法上の「規則(Regulation)」であるため、各加盟国による国内法の整備を必要とせず、全EU加盟国に共通のルールとして直接適用されます。 |
| トラストサービス | Trust Service | eIDAS規則第3条(16)に定義されるサービスの総称。電子署名・電子シール・タイムスタンプ・電子書留配達等の電子的な信頼手段を提供するサービスを指します。適格・非適格を問わずトラストサービス提供者が提供します。 |
| 適格トラストサービス | Qualified Trust Service | eIDAS規則が定める要件をすべて満たし、適格トラストサービス提供者(QTSP)によって提供されるトラストサービス。監督機関による審査を経てトラストリストに掲載されることで、適格性が付与されます。 |
| 適格トラストサービス提供者 | Qualified Trust Service Provider (QTSP) | 1つ以上の適格トラストサービスを提供し、監督機関から適格ステータスを付与されているトラストサービス提供者。 |
| 監督機関 | Supervisory Body | 各EU加盟国が指定する公的機関。トラストサービス提供者への適格ステータスの付与・取り消し等の監督業務を担います。 |
| 適格ステータス | Qualified Status | 監督機関がトラストサービス提供者及びそのサービスに対して付与する、eIDAS規則への適合を証明するステータス。 |
| トラストリスト | Trusted List | EU各加盟国が作成・維持・公開する、適格トラストサービス提供者とそのサービスの一覧。 |
| 適合性評価機関 | Conformity Assessment Body (CAB) | 各加盟国の認定機関によって認定された独立した第三者審査機関。QTSPの適合性評価及びEUDIWの認証を実施します。 |
| 適格電子属性証明書 | Qualified Electronic Attestation of Attributes (QEAA) | QTSPが発行する、属性の認証を可能にする適格な電子アテステーション。EUDIWに格納され、依拠当事者への提示に用いられます。 |
| 依拠当事者 | Relying Party (RP) | 電子識別やトラストサービスに依拠する自然人または法人。EUDIWエコシステムでは、ウォレットユニットが提示する属性を検証・利用するサービス提供者を指します。 |
| 適合性評価スキーム | Conformity Assessment Scheme | CABがQTSPを審査する際に従う手順・判断基準・証拠収集ルール等をひとまとめにした文書セット。スキームオーナーが策定・管理します。 |
適格トラストサービス提供者に関する実施規則
適格トラストサービス提供者(QTSP)とは「EU(欧州連合)の厳しい審査をクリアし、国家レベルの安全性を認められた『デジタルの証明書発行・管理会社』」のことを指します。eIDAS規則(EU規則No. 910/2014)第3条(20)においては、1つ以上の適格トラストサービスを提供し、監督機関(Supervisory Body)から適格ステータス(Qualified Status)を付与されているトラストサービス提供者をQTSPと定義しています。EUDIWエコシステムにおいて、QTSPはウォレットユーザーに対してQEAAを発行する重要なアクターです。QTSPとなるためには、適合性評価機関(CAB)による定期的な審査を経た上で、監督機関から適格ステータスの付与を受ける必要があります。それに加えて、当該の適格トラストサービスがトラストリストに記載されることが求められます。
本稿では、このQTSPを実現・運用するために定められた適格トラストサービスおよびQTSPに関連する以下の4つの実施規則について解説します。
なお、実施規則(COMMISSION IMPLEMENTING REGULATION: CIR)および実施決定(COMMISSION IMPLEMENTING DECISION: CID)とは、大元の法律であるeIDAS規則を、実際に運用するための具体的な技術仕様を定めたものです。
| # | 実施規則No. | 原文での題名 | 本記事での日本語記載 | 概要 |
| 1 | CIR 2025/1572 | Notification of intention and verification with regard to the initiation of qualified trust services | 適格トラストサービスの開始 | 適格トラストサービスの提供開始に関する通知フォーマット及び監督機関による検証手続きを定める規則 |
| 2 | CID 2015/1505・ 2025/2164 |
Technical specifications and formats relating to trusted lists | トラストリスト | トラストリストの技術仕様とフォーマットを定める規則 |
| 3 | CIR 2025/2530 | Requirements for qualified trust service providers providing qualified trust services | 適格トラストサービス提供者の要件 | 適格トラストサービスを提供するQTSPが満たすべき要件(監督機関への通知、リスク管理、終了計画等)及び参照規格を定める規則 |
| 4 | CIR 2025/2162 | Accreditation of conformity assessment bodies | 適合性評価機関の認定 | QTSPの適合性評価を実施するCABの認定要件、適合性評価スキーム、適合性評価報告書の仕様を定める規則 |
適格トラストサービスの開始(CIR 2025/1572)
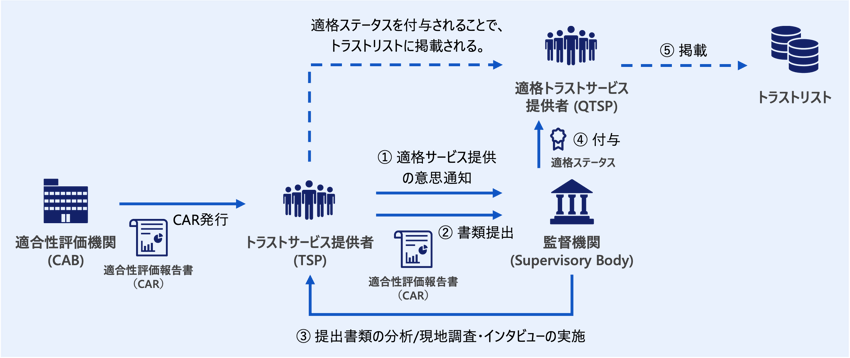 適格トラストサービスの開始に関する通知・検証規則が公開されています。これは、トラストサービス提供者が、最高ランクの「適格トラストサービス」の提供を開始する際の「通知」と、国による「検証」の手続きを定める規則です。
| ステップ | 手続き | 内容 |
| 1 | 通知 | トラストサービス提供者が、加盟国の監督機関に対して、適格トラストサービスの提供開始の意図を通知します。 |
| 2 | 証拠の提示 | 通知に際して、トラストサービス提供者は、適合性評価機関(CAB)が発行した適合性評価報告書(CAR)を添付し、eIDAS規則(EU規則No. 910/2014)並びにNIS2指令(EU指令2022/2555)への適合を証明します。 |
| 3 | 監督機関による検証 | 監督機関が提出書類を分析し、必要に応じて現地調査やインタビューを実施します。 |
| 4 | 適格ステータスの付与 | 要件への適合が確認された場合、監督機関が当該トラストサービス提供者及びトラストサービスに対して適格ステータスを付与します。 |
適格ステータスに関する具体的な規定は、EUDIW ARF並びに実施規則には記載がなく、役割についての記載がeIDAS規則に存在します。eIDAS2 (規則2024/1183)第3条(20)では、適格トラストサービス提供者を「1つ以上の適格トラストサービスを提供し、監督機関によって適格ステータスを付与されているトラストサービス提供者」としています。また、eIDAS2 (規則2024/1183)第46b条 (4)(g)では、監督機関によって、トラストサービス提供者及びその提供するサービスに対して適格ステータスの付与と取り消しを行うことができるとしています。
この実施規則を読み解く上で重要なのは、監督機関の運用について各国の監督機関に委ねられている部分が多いという点です。実施規則の第1条では監督機関がトラストサービス提供者の要件への適合の検証方法を確立すべきとして記載されていますが、eIDAS規則並びにNIS2指令への準拠以外に具体的な手続きや内容は記載されていません。また、第2条では透明性の確保として、監督機関にトラストサービス提供者が提供する書類のリストやトラストサービス提供者の要件適合の検証方法について一般公開するよう記載されていますが、その手順やフォーマットについては規定されていません。そのため監督機関の運用については各国で個別に検討されており、実際の申請の手続き等の実務においては各国のルールを確認する必要があります。
トラストリスト(CID 2015/1505 / CID 2025/2164)
トラストリスト(Trusted List)とは、EU各加盟国が作成・維持・公開する適格トラストサービス提供者(QTSP)とそのサービスの一覧です。eIDAS規則(EU規則No. 910/2014) 第21条(3)では、QTSPは適格ステータスがトラストリストに記載されて初めて適格トラストサービスの提供を開始できるとされています。なお、加盟国は非適格トラストサービス提供者およびそのサービスをトラストリストに任意で掲載することができますが、その場合、適格でない旨を明示することが義務付けられています。
具体的なトラストリストの構成は、EUの共通の技術規格である「ETSI TS 119 612」に従うと記載されており、大きく分けて以下の6つのフィールドから成り立っています。
| フィールド名 | 英名 | 内容 |
| トラストリストタグ | Trusted list tag | 検索時に使用されるトラストリストの識別子。 |
| スキーム情報 | Scheme information | トラストリストに関する情報。 トラストリストのバージョン番号、EU加盟国向け・非EU向けなどの種別、トラストリストの運営者、承認基準・手続き等が掲載されたURI等の情報が記載されます。 |
| TSP情報 | TSP information | トラストサービス提供者(TSP)に関する情報。 TSPの組織名、住所、問い合わせ先等が記載されます。 |
| サービス情報 | Service information | ラストサービスに関する情報。 サービス種別識別子、サービス名、サービス識別子、サービスステータスと開始日が記載される。サービスステータス(Service current status)にて適格ステータスの適合済み(Granted)または取り消し(Withdrawn)が記載されます。 |
| サービス承認履歴 | Service approval history | トラストリストに記載されたサービスのサービスステータス(適格ステータス)の履歴が記載されます。 |
| デジタル署名 | Digital signature | トラストリスト全体のデジタル署名。 |
トラストリスト上での適格性の表示は、サービス種別識別子(Service type identifier)とサービスステータス(Service current status)の組み合わせによって示され、サービス承認履歴(Service approval history)と共に公開されています。これによりサービスを利用する企業などの依拠当事者(Relying Party)は、対象サービスの過去のステータスも含めて情報を参照することができ、過去にさかのぼっていつでも適合性の検証を行うことができる仕組みになっています。
なお、2025年10月にトラストリストの改正に関する決定(CID 2025/2164)が公開され、eIDAS2(規則2024/1183)で新たに追加された適格トラストサービス(リモートQSCD管理、適格電子属性証明書発行、電子アーカイブ、電子台帳等)に対応しました。これにより、「デジタルIDウォレット向けの証明書発行(QEAA)」や「電子アーカイブ」等の新たなサービス種別もトラストリスト上での適格性の表示が可能となり、次世代ウォレットを社会全体で活用していくための技術仕様として整備が進んでいます。
適格トラストサービス提供者の要件(CIR 2025/2530)
適格トラストサービス提供者(QTSP)の要件は、複数の実施規則によって定められています。その中心となるのが本実施規則(CIR 2025/2530)です。eIDAS規則(EU規則No. 910/2014)第24条(5)に基づき、QTSPがこの規則の要件・参照規格・仕様に従っている場合、監督機関はeIDAS規則への適合を推定できるとされています。
QTSPに求められる義務や要件は大きく分けて以下の3つです。
- 重大な変更時の監督機関への事前通知
本実施規則には監督機関への通知要件が記載されており、QTSPは適格トラストサービスに重大な変更を加える前に、その変更内容を監督機関へ通知しなければならないとされています。通知の対象となるのはサービスポリシー、技術アーキテクチャ、暗号技術、組織構造、委託先となる第三者など計10項目が例示されています。通知には変更の内容・予定日時・理由・更新された文書を含める必要があります。ただし、通知義務の対象は例としての記載に留まり、実運用上、何をもって「重大な変更」とするかの具体的な判断基準は示されておらず、監督機関やQTSPの裁量に委ねられています。 - 体系的なリスク管理の枠組みの整備
QTSPはNIS2指令(EU指令2022/2555)が求めるサイバーセキュリティ対策に加えて、法的・事業的・運用的リスクを体系的に管理する枠組みを整備しなければなりません。その具体的な要件は、非適格トラストサービス向けに定められた実施規則(CIR 2025/2160)を準用する形で規定されています。 - サービス終了計画の策定
適格トラストサービスの終了条件の策定についても規定があり、QTSPは提供する適格トラストサービスごとに、サービス終了時に利用者や依拠当事者(Relying Party)へ悪影響が及ばないようにするための終了計画を策定し、少なくとも2年ごとに見直すことが求められます。
終了計画は事業譲渡などの予期された終了と、破産などの予期しない終了の双方に対応するものであり、トラストリストのサービス情報の更新、未失効の適格証明書の失効処理、記録の保存、利用者への通知などの手続きを定めなければなりません。さらに、終了に伴うコストを賄うための十分な財源または保険の確保も義務付けられています。
また、中心となる本実施規則のほかに、14種類の適格トラストサービスごとに準拠すべき参照規格が、附録(Annex)にて以下のとおり定められています。
| # | 適格トラストサービスの種類 | 参照先の実施規則 |
| 1 | 電子署名用適格証明書の発行 | CIR 2025/1943 |
| 2 | 電子シール用適格証明書の発行 | CIR 2025/1943 |
| 3 | 適格電子署名の検証サービス | CIR 2025/1942 |
| 4 | 適格電子シールの検証サービス | CIR 2025/1942 |
| 5 | 適格電子署名の保存サービス | CIR 2025/1946 |
| 6 | 適格電子シールの保存サービス | CIR 2025/1946 |
| 7 | 適格電子タイムスタンプの生成 | CIR 2025/1929 |
| 8 | 適格電子書留配達サービス | CIR 2025/1944 |
| 9 | リモート適格電子署名生成デバイスの管理 | CIR 2025/1567 |
| 10 | リモート適格電子シール生成デバイスの管理 | CIR 2025/1567 |
| 11 | 適格電子アーカイブサービス | CIR 2025/2532 |
| 12 | 適格電子属性証明書(QEAA)の発行 | CIR 2025/1569 |
| 13 | ウェブサイト認証用適格証明書の発行 | CIR 2025/2527 |
| 14 | 適格電子台帳へのデータ記録 | CIR 2025/2531 |
適合性評価機関の認定(CIR 2025/2162)
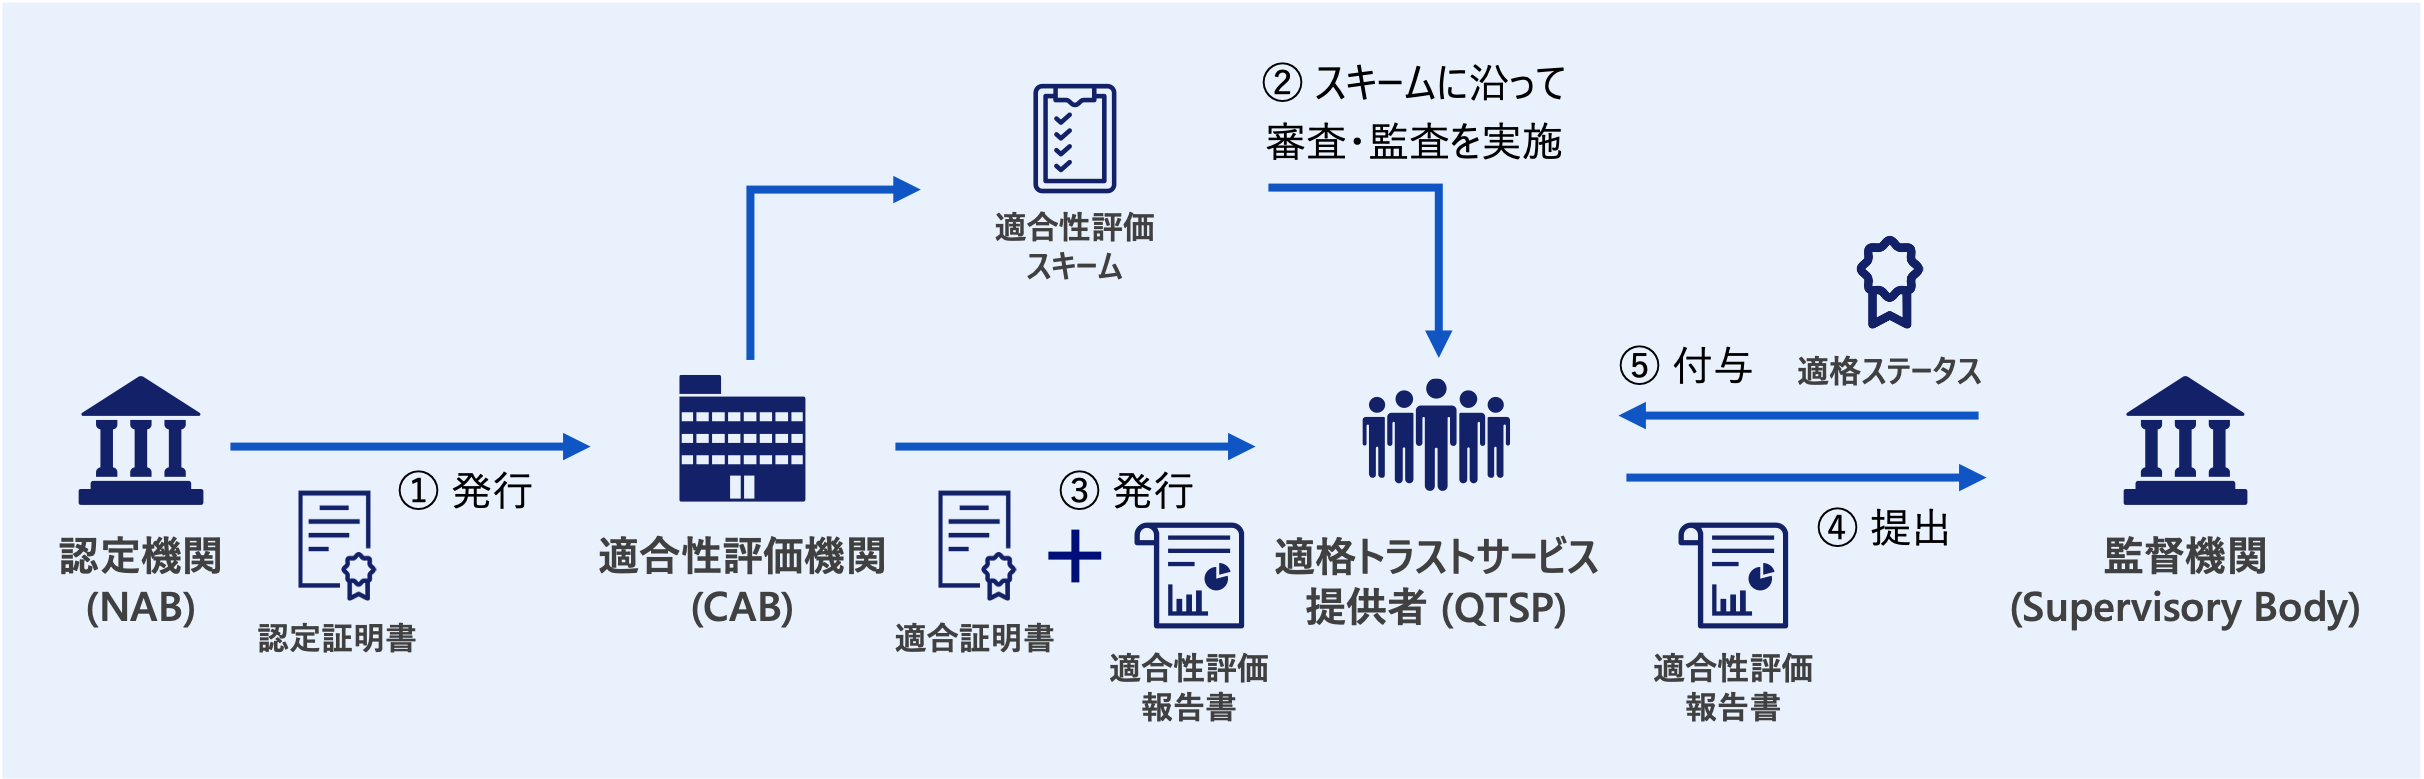
適合性評価機関(CAB)は、各加盟国の公的な認定機関(National Accreditation Body: NAB)によって認定された独立した第三者の審査機関であり、認定を受けたCABのみがQTSPに対する公式な適合性評価(審査・監査)を実施できます。本実施規則(CIR 2025/2162)は各国がCABを認定する際の要件を定めるものであり、その中でCABがQTSPを審査・評価する際の適合性評価スキームや適合性評価報告書の仕様も規定されています。なお、CABが審査の結果として発行する適合証明書はQTSPの要件適合を証明するものですが、適格ステータスの付与は国の監督機関(Supervisory Body)のみが行います。
CABの認定は、各加盟国の公的な認定機関(NAB)が、製品・サービス認証向けの国際規格とトラストサービス向けの補足規格を組み合わせた基準で実施します。認定を受けたCABには認定証明書が発行され、少なくとも以下の情報が記載されます。
| 項目 | 内容 |
| 識別情報 | 証明書の一意な識別コード・発行日 |
| 発行機関 | NABの名称・所在国 |
| 認定対象 | CABの名称・登録番号 |
| 認定範囲 | 評価可能な適格トラストサービスの種別 |
| 適合性評価スキーム | 使用する適合性評価スキームの識別情報 |
| フレキシブルスコープ | 追加の審査活動をNABの再審査なしに範囲に含められる柔軟な認定方式の利用有無 |
この認定証明書には「適合性評価スキーム」の情報が明記されます。適合性評価スキームとは、CABがQTSPを審査する際に従う手順・判断基準・証拠収集ルール等をひとまとめにした文書セットであり、スキームオーナーと呼ばれる組織(CAB自身のほか、政府機関・業界団体等が担うことも可能)が策定・管理します。実施規則では、スキームに含めるべき参照規格(Annex II)や最低限設けるべきプロセス(苦情処理・サーベイランス・変更管理等)の枠組みは定めていますが、その枠内での具体的な評価手順の詳細はスキームオーナーの判断に委ねられています。CABはこのスキームに沿って審査を実施し、その結果をまとめた文書が適合性評価報告書です。適合性評価報告書には、審査対象のQTSPとサービスの詳細、使用したスキームと評価方法、適合・不適合の判定とその根拠などが記載され、QTSPが監督機関に提出する主要な証拠書類となります。
なお、EUDIW ARF 第3.12節では、CABの役割として①ウォレットソリューションの認証と②適格トラストサービスプロバイダー(QTSP)の定期的な監査の2つが示されています。②に関しては本実施規則内で仕様が定められていますが、①のウォレット認証は別の実施規則(CIR 2024/2981)にて定められています。
まとめ
本稿では、eIDAS規則のもとでQTSPを実現・運用するための4つの規則(CIR 2025/1572、CID 2015/1505・CID 2025/2164、CIR 2025/2530、CIR 2025/2162)について解説しました。
これら4つの規則は、それぞれ異なる役割を担いながら、QTSPが機能するための一連のサイクルを形成しています。適格トラストサービスの開始(CIR 2025/1572)では、QTSPとなるための通知・検証手続きが定められ、トラストリスト(CID 2015/1505/CID 2025/2164)ではその適格ステータスが公示・管理されます。QTSPの要件(CIR 2025/2530)は、継続的なサービス提供に必要な変更通知・リスク管理・終了計画という3つの柱を規定し、適合性評価機関の認定(CIR 2025/2162)がこれを担保するCABの認定基準を定めています。
日本においても、デジタル庁を中心にデジタルアイデンティティや電子証明書サービスの整備が進んでいます。先行して厳格な仕組みを構築しているEUのEUDIWエコシステムは、信頼性・透明性・相互運用性を重視する設計思想であり、日本の制度設計においても参考となる枠組みといえます。当社では、デジタルIDに関する専門知識を有するメンバーが、こうした海外の技術動向の調査・情報収集を定期的に行っています。EUのEUDIWエコシステムをあらかじめ理解し、今後のグローバルビジネスの拡大や国内のデジタルID戦略に活かしたいとお考えの方に、技術的な仕様理解からビジネス展開への落とし込みまで、当社でご支援可能です。ぜひお気軽にお問い合わせください。